नई दिल्ली में शुरू हुए India Mobile Congress 2026 (IMC 2026) में इस बार सिर्फ मोबाइल नेटवर्क और 5G-6G की चर्चा नहीं हो रही है, बल्कि साइबर सुरक्षा, आर्टिफिशियल इंटेलिजेंस, रोबोटिक्स, ऑटोमेशन और डिजिटल फ्रॉड से बचाव जैसी तकनीकों पर भी खास फोकस है। इसी बीच प्रधानमंत्री नरेंद्र मोदी ने डिजिटल और साइबर फ्रॉड से निपटने के लिए टेक्नोलॉजी आधारित समाधान विकसित करने की जरूरत बताई है।
6 अक्टूबर 2026 को GSMA Board के सदस्यों के साथ बातचीत के दौरान प्रधानमंत्री मोदी ने कहा कि साइबर फ्रॉड की बढ़ती चुनौती से निपटने के लिए technology-driven solutions की जरूरत है। उन्होंने यूजर्स को संभावित फ्रॉड कॉल के बारे में चेतावनी देने के लिए लगातार awareness messages भेजने का सुझाव दिया। इसका मतलब यह है कि भविष्य में मोबाइल यूजर्स को संदिग्ध कॉल और संभावित ठगी के तरीकों के बारे में नियमित चेतावनी संदेश देने वाली व्यवस्था को और मजबूत किया जा सकता है।
हालांकि, यह समझना जरूरी है कि सरकार ने अभी ऐसा कोई नया राष्ट्रव्यापी सिस्टम घोषित नहीं किया है जिसमें हर व्यक्ति को तय अंतराल पर अनिवार्य साइबर-फ्रॉड मैसेज भेजे जाएंगे। फिलहाल प्रधानमंत्री का सुझाव सतत जागरूकता संदेशों और तकनीक आधारित साइबर सुरक्षा को मजबूत करने से जुड़ा है।
वहीं दूसरी तरफ IMC 2026 में AI और रोबोटिक्स की ऐसी तकनीकों को प्रदर्शित किया जा रहा है जिनका इस्तेमाल भविष्य में इंडस्ट्री, नेटवर्क, साइबर सुरक्षा और ऑटोमेशन में बढ़ सकता है।
IMC 2026 में क्या-क्या देखने को मिलेगा?
India Mobile Congress का 10वां संस्करण 7 से 10 अक्टूबर 2026 तक नई दिल्ली के यशोभूमि में आयोजित हो रहा है। इस साल इसका थीम “Scale Without Boundaries” रखा गया है। आयोजन Department of Telecommunications और Cellular Operators Association of India से जुड़ा है।
IMC 2026 में AI, 6G, intelligent RAN, AI-native telecom, edge computing, cloud, autonomous networks, semiconductors, satellite communications और cybersecurity जैसी तकनीकों को प्रमुखता दी गई है।
आयोजन के आधिकारिक कार्यक्रम में cybersecurity, digital trust, responsible AI, spam और fraud prevention को भी महत्वपूर्ण क्षेत्र बनाया गया है। यानी इस बार मोबाइल टेक्नोलॉजी का मतलब केवल तेज इंटरनेट नहीं, बल्कि सुरक्षित डिजिटल सिस्टम भी है।
IMC के इस संस्करण में robotics और industrial automation को भी खास जगह मिली है। इसका मकसद यह दिखाना है कि आने वाले समय में AI और connectivity किस तरह मशीनों और robots को ज्यादा intelligent बना सकते हैं।
साइबर फ्रॉड पर PM मोदी ने क्यों दिया जोर?
भारत में डिजिटल पेमेंट, मोबाइल बैंकिंग और ऑनलाइन सेवाओं का इस्तेमाल तेजी से बढ़ा है। इसके साथ ही साइबर ठगी के तरीके भी बदल रहे हैं। ठग कभी बैंक अधिकारी बनकर फोन करते हैं, कभी KYC अपडेट के नाम पर लिंक भेजते हैं, तो कभी बिजली बिल, नौकरी, निवेश, लोन, पार्सल या सरकारी अधिकारी बनकर लोगों को निशाना बनाते हैं।
ऐसे मामलों में सबसे बड़ा हथियार सिर्फ तकनीक नहीं बल्कि यूजर की जागरूकता भी है।
इसी वजह से PM मोदी ने GSMA Board के साथ बैठक में तकनीक आधारित साइबर फ्रॉड समाधान के साथ लगातार awareness messages की बात कही। इसका उद्देश्य यह हो सकता है कि जब कोई व्यक्ति किसी संदिग्ध कॉल, SMS या डिजिटल गतिविधि के संपर्क में आए तो उसे समय रहते सावधान किया जा सके।
उदाहरण के लिए अगर किसी मोबाइल नंबर या डिजिटल गतिविधि से जुड़े फ्रॉड का जोखिम सामने आता है, तो भविष्य की व्यवस्था में यूजर को चेतावनी दी जा सकती है कि अनजान व्यक्ति को OTP, UPI PIN, बैंक पासवर्ड या कार्ड की जानकारी न दें।
लेकिन ऐसी व्यवस्था को लागू करने के लिए telecom operators, banks, payment companies और government agencies के बीच मजबूत coordination की जरूरत होगी।
“लगातार मैसेज” का मतलब क्या समझें?
प्रधानमंत्री के सुझाव में “sustained awareness messages” की बात हुई है। इसका सीधा मतलब है कि लोगों को एक बार नहीं बल्कि लगातार साइबर सुरक्षा के बारे में जागरूक किया जाए।
आज भी कई लोगों को पता है कि OTP शेयर नहीं करना चाहिए, लेकिन ठग जब किसी भरोसेमंद संस्था के नाम पर फोन करते हैं तो लोग दबाव में आ जाते हैं।
इसलिए awareness messages का फोकस सिर्फ “OTP मत बताइए” तक सीमित नहीं होना चाहिए।
यूजर्स को यह भी बताया जा सकता है कि:
- बैंक अधिकारी फोन पर UPI PIN नहीं मांगते।
- किसी अनजान व्यक्ति के कहने पर remote-access ऐप डाउनलोड नहीं करना चाहिए।
- KYC के नाम पर आए संदिग्ध लिंक पर क्लिक नहीं करना चाहिए।
- अनजान QR code को स्कैन करके पैसे प्राप्त नहीं किए जाते।
- किसी व्यक्ति के कहने पर screen-sharing नहीं करनी चाहिए।
- “Digital arrest” जैसे फर्जी कानूनी दबाव में पैसा ट्रांसफर नहीं करना चाहिए।
- निवेश में guaranteed return का दावा करने वाले अज्ञात प्लेटफॉर्म से सावधान रहना चाहिए।
- संदिग्ध कॉल और संदेश की रिपोर्ट करनी चाहिए।
इस तरह लगातार छोटे और आसान संदेश लोगों को सही समय पर सावधान कर सकते हैं।
भारत में पहले से मौजूद है Sanchar Saathi
साइबर और telecom fraud के खिलाफ भारत में पहले से Sanchar Saathi जैसी व्यवस्था मौजूद है। Department of Telecommunications के मुताबिक, अक्टूबर 2026 तक Sanchar Saathi पोर्टल पर 30 करोड़ से ज्यादा visits हो चुकी हैं।
Sanchar Saathi पर यूजर संदिग्ध कॉल और संदेश की रिपोर्ट कर सकता है। इसके अलावा अपने नाम पर जारी मोबाइल connections की जानकारी देखना, खोए या चोरी हुए मोबाइल को block करना और मोबाइल handset की genuineness check करना जैसे विकल्प भी उपलब्ध हैं।
सरकार के मुताबिक, Chakshu के जरिए मिले inputs पर लाखों संदिग्ध mobile connections के खिलाफ कार्रवाई की गई है।
इससे यह संकेत मिलता है कि साइबर सुरक्षा में सिर्फ सरकारी monitoring ही नहीं, बल्कि आम नागरिकों की reporting भी महत्वपूर्ण भूमिका निभा रही है।
Financial Fraud Risk Indicator कैसे करता है काम?
साइबर फ्रॉड रोकने के लिए telecom intelligence का इस्तेमाल करने वाली महत्वपूर्ण व्यवस्था Financial Fraud Risk Indicator यानी FRI है।
Department of Telecommunications के अनुसार FRI को 22 मई 2025 को शुरू किया गया था। यह किसी मोबाइल नंबर के financial fraud या cybercrime से जुड़े होने की संभावित risk को assess करता है। सिस्टम mobile numbers को Medium, High और Very High risk जैसी categories में classify कर सकता है।
इसके लिए अलग-अलग sources से information ली जाती है। इनमें Sanchar Saathi पर citizen reports, National Cybercrime Reporting Portal, telecom operators, banks और financial institutions से मिलने वाली intelligence शामिल है।
इसके बाद यह risk intelligence Digital Intelligence Platform के जरिए banks, payment service providers और अन्य संस्थानों तक पहुंच सकती है।
इसका फायदा यह है कि किसी suspicious transaction को पैसा निकलने से पहले ही identify करने की कोशिश की जा सकती है।
सरकार के अनुसार FRI ने अगस्त 2026 तक suspected cyber-fraud losses में ₹5,000 करोड़ से ज्यादा को prevent करने में मदद की है। सरकारी आंकड़ों में cumulative prevented amount ₹5,043.73 करोड़ बताया गया था।
यहां “prevented” का मतलब यह नहीं है कि हर transaction अदालत या जांच के स्तर पर साबित fraud था। यह उन suspected fraud transactions के मूल्य को दर्शाता है जिन्हें सिस्टम के risk signals के आधार पर रोकने या रोकथाम में मदद मिली।
GSMA की रिपोर्ट में भी सामने आया साइबर स्कैम का खतरा
IMC 2026 के दौरान GSMA ने India Consumer Scam Report 2026 भी जारी की है। रिपोर्ट के मुताबिक survey में 12% respondents ने बताया कि पिछले एक साल में वे scam का शिकार हुए। 72% लोगों ने कहा कि बढ़ते scam risk ने उनके व्यवहार को प्रभावित किया।
रिपोर्ट के अनुसार 86% victims ने अपना मामला किसी organisation तक पहुंचाया, लेकिन 33% reported cases unresolved रहे। जिन लोगों का पैसा गया, उनमें 67% ने बताया कि उन्हें कुछ भी recover नहीं हुआ।
यह आंकड़ा बताता है कि साइबर फ्रॉड में सिर्फ ठगी रोकना ही महत्वपूर्ण नहीं है, बल्कि शिकायत के बाद पैसे की recovery और case resolution भी बड़ी चुनौती है।
GSMA ने public authorities, banks, mobile operators और digital platforms के बीच बेहतर coordination की जरूरत बताई है।
IMC में AI साइबर सुरक्षा को भी बदलेगा
AI अब सिर्फ chatbot या image generation तक सीमित नहीं है। Telecom और cybersecurity में AI का इस्तेमाल fraud detection, network monitoring, threat detection और suspicious behaviour पहचानने के लिए किया जा रहा है।
IMC 2026 के GSMA programme में AI-native telecom networks पर भी चर्चा हो रही है। इसमें AI का उपयोग network automation, predictive maintenance, cybersecurity और fraud detection जैसे क्षेत्रों में करने की संभावनाओं पर बात हो रही है।
इसका मतलब आने वाले समय में नेटवर्क खुद भी कुछ suspicious patterns को identify करने में सक्षम हो सकते हैं।
उदाहरण के तौर पर किसी नंबर से अचानक बहुत ज्यादा suspicious traffic आने लगे, बड़ी संख्या में लोगों को एक जैसे संदेश भेजे जाएं या किसी scam pattern से उसका connection मिले, तो AI-based systems ऐसे behaviour को flag करने में मदद कर सकते हैं।
हालांकि AI को अंतिम निर्णय लेने की पूरी जिम्मेदारी देना भी उचित नहीं होगा। गलत पहचान, privacy और false positives जैसी समस्याओं को ध्यान में रखना जरूरी है।
IMC में एडवांस रोबोट भी आकर्षण का केंद्र
इस बार IMC में robotics और physical AI को भी खास महत्व दिया गया है।
कुछ exhibitors ऐसे robotic systems दिखा रहे हैं जो physical environment को sense करके उसके अनुसार action लेने की दिशा में काम करते हैं। Unbox Industry और Nferent AI ने IMC 2026 में Physical AI, intelligent robotic arms और real-world manipulation जैसे demonstrations की जानकारी दी है।
इस technology का उद्देश्य ऐसे robots विकसित करना है जो सिर्फ पहले से programmed movement न करें, बल्कि environment को समझकर task पूरा करने की क्षमता विकसित करें।
यानी camera, sensors, AI model और robotic hardware को एक साथ जोड़कर robot को ज्यादा intelligent बनाया जा सकता है।
AI और रोबोट मिलकर बदलेंगे इंडस्ट्री
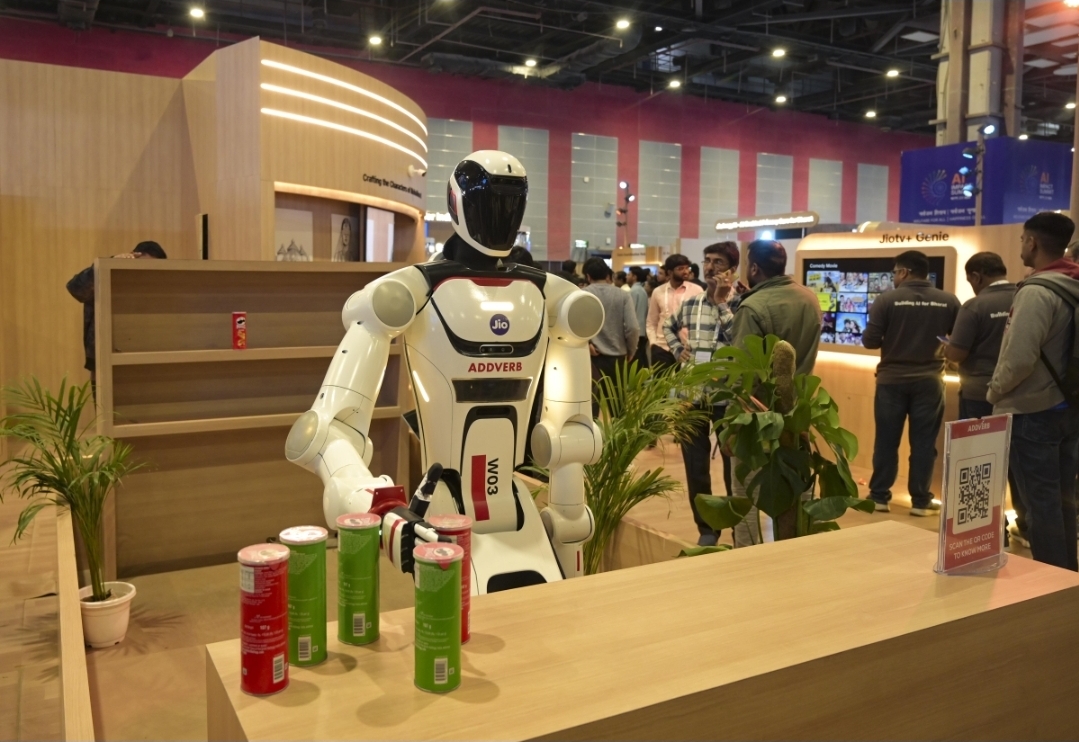
IMC 2026 में industrial automation को भी नए focus areas में शामिल किया गया है।
Connected factories में 5G, private networks, edge computing, AI और robotics एक साथ काम कर सकते हैं। इससे manufacturing plants में मशीनों की monitoring, quality inspection, warehouse movement और maintenance जैसे काम अधिक automated हो सकते हैं।
Autonomous Mobile Robots और Automated Guided Vehicles का इस्तेमाल warehouses और logistics में पहले से बढ़ रहा है।
भविष्य में robot किसी warehouse में सामान उठाने, सही location तक पहुंचाने और inventory system के साथ real-time communication करने जैसे काम कर सकता है।
लेकिन जैसे-जैसे factories और robots internet से जुड़ेंगे, cybersecurity की जरूरत भी बढ़ेगी। यदि connected machine पर cyberattack होता है तो नुकसान केवल data चोरी तक सीमित नहीं रह सकता, बल्कि production system भी प्रभावित हो सकता है।
Ericsson के demo में collaborative robots और AI
IMC 2026 में Ericsson की technology demonstrations में भी AI और robotics का combination दिखाया जा रहा है।
कंपनी की IMC presentation में collaborative robots और sensing से जुड़े use cases का उल्लेख है। इनमें warehouse environment में dynamic obstacle avoidance, collaborative navigation और intelligent handovers जैसी capabilities शामिल हैं।
इसका मतलब है कि robot केवल अकेले काम करने वाली machine नहीं रह सकता। वह दूसरे robots, sensors, network और human workers के साथ coordinate कर सकता है।
यही concept आने वाले समय में smart factories और intelligent logistics के लिए महत्वपूर्ण हो सकता है।
AI Smart Glasses भी दिखेंगे
IMC 2026 में AI और 5G से जुड़े wearable technology use cases भी देखने को मिल रहे हैं।
Ericsson के demonstration में AI Smart Glasses का उल्लेख है, जो live translation, low-latency navigation और entertainment जैसे experiences को 5G connectivity के साथ support करने की दिशा दिखाते हैं।
इस तरह की technology का इस्तेमाल भविष्य में field workers, technicians, tourists, logistics कर्मचारियों और अन्य professionals के लिए किया जा सकता है।
Deepfake से बचाने पर भी PM मोदी का जोर
आज cyber fraud सिर्फ fake calls और SMS तक सीमित नहीं है। AI के आने से fake voice, fake video और deepfake content भी बड़ा खतरा बन रहे हैं।
PM मोदी ने GSMA Board के साथ बैठक में AI-generated और deepfake content के origin को तुरंत पहचानने की व्यवस्था तलाशने की बात भी कही।
यदि कोई व्यक्ति किसी नेता, अधिकारी, बैंक कर्मचारी या परिचित व्यक्ति की AI-generated आवाज में फोन करे तो सामान्य यूजर के लिए असली और नकली आवाज में अंतर करना मुश्किल हो सकता है।
इसलिए future digital ecosystem में content की origin पहचानने वाले technical standards महत्वपूर्ण हो सकते हैं।
IMC 2026 सिर्फ 5G-6G का कार्यक्रम नहीं
India Mobile Congress को अक्सर 5G और telecom exhibition के रूप में देखा जाता है, लेकिन 2026 का edition इससे कहीं ज्यादा व्यापक है।
आधिकारिक IMC programme में 6G, AI-native telecom, edge और cloud, autonomous networks, quantum communications, semiconductors, satellite communications, cybersecurity, digital trust और industrial automation जैसे विषय शामिल हैं।
यानी आने वाले डिजिटल भारत की तस्वीर एक साथ कई technologies से बन रही है।
5G और future 6G networks connectivity देंगे, AI intelligence देगा, cloud और edge computing processing capabilities देंगे, robotics physical action करेगा और cybersecurity पूरे ecosystem को सुरक्षित रखने की कोशिश करेगी।
आम मोबाइल यूजर को इससे क्या फायदा होगा?

आम आदमी के लिए इन technologies का सबसे महत्वपूर्ण फायदा security और convenience में हो सकता है।
अगर future systems suspicious call को पहचानकर समय पर warning दे सकें, suspicious transaction को flag कर सकें और AI-based fraud detection scam को पैसा निकलने से पहले रोकने में मदद कर सके, तो digital payments ज्यादा सुरक्षित हो सकते हैं।
इसी तरह AI-based customer support, voice assistants और smart devices रोजमर्रा के काम आसान कर सकते हैं।
लेकिन technology के साथ user की सावधानी हमेशा जरूरी रहेगी।
किसी भी warning system को 100% सुरक्षा की गारंटी नहीं माना जा सकता। ठग भी अपनी तकनीक बदलते रहते हैं।
अगर साइबर फ्रॉड हो जाए तो क्या करें?
अगर किसी व्यक्ति के साथ online financial fraud हो गया है तो सबसे महत्वपूर्ण बात है समय बर्बाद न करना।
भारत में cybercrime financial fraud की शिकायत के लिए 1930 helpline का इस्तेमाल किया जा सकता है। National Cyber Crime Reporting Portal के जरिए भी शिकायत की जा सकती है।
साथ ही बैंक या payment service provider को तुरंत सूचना देना जरूरी है, ताकि transaction को रोकने या आगे की कार्रवाई की संभावना बढ़ सके।
यदि कोई संदिग्ध call या message मिला है लेकिन अभी पैसे नहीं गए हैं, तो Sanchar Saathi के Chakshu जैसे reporting mechanism का इस्तेमाल किया जा सकता है।
लोगों को खुद भी “Cyber Warrior” बनना होगा
सरकार ने Sanchar Saathi के संदर्भ में नागरिकों की भूमिका को “Cyber Warriors” के रूप में बताया है। इसका मतलब है कि साइबर सुरक्षा सिर्फ पुलिस, सरकार या बैंक की जिम्मेदारी नहीं है।
एक नागरिक जब suspicious number या message की रिपोर्ट करता है, तो उससे आगे कई दूसरे लोगों को भी संभावित ठगी से बचाने में मदद मिल सकती है।
यही कारण है कि future में लगातार awareness messages का विचार महत्वपूर्ण हो सकता है।
अगर लोगों को समय-समय पर नए scam patterns के बारे में बताया जाए, तो ठगों के लिए लोगों को manipulate करना मुश्किल हो सकता है।
Claude AI टेस्टिंग के दौरान 3 कंपनियों के सिस्टम तक पहुंचा, Misconfiguration से बढ़ा साइबर सुरक्षा जोखिम
http://India Mobile Congress 2026 में AI रोबोट और साइबर सुरक्षा तकनीक